HashCat, una herramienta Open Source que permite la recuperación de contraseñas, logró por fuerza bruta crackear cualquier contraseña de ocho caracteres en apenas apenas dos horas y media.
En esta nota, exploraremos Hashcat, una herramienta potente que puede ayudar a comprender la vulnerabilidad de las contraseñas actuales. Aunque su nombre pueda sonar intimidante, Hashcat no se utiliza para robar información sino para evaluar la seguridad de tus sistemas.
Si tu contraseña es solo de 8 caracteres, Hashcat podría descifrarla rápidamente, demostrando la importancia de contraseñas más largas y complejas.
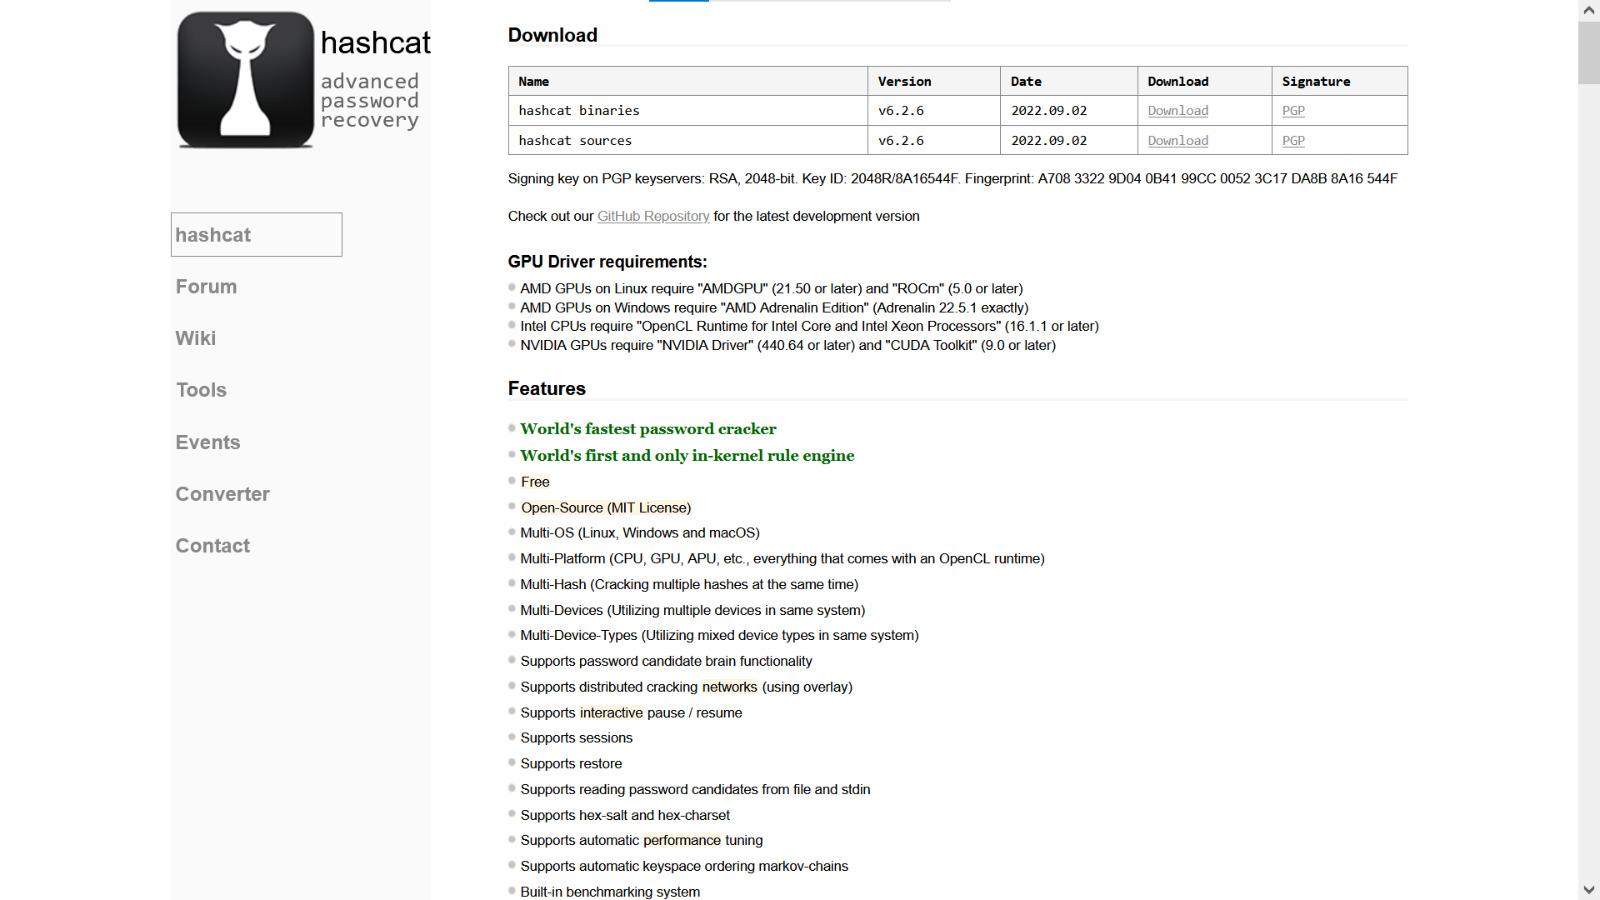
¿Dónde lo consigo?
Para más información te dejamos enlace al sitio oficial de Hashcat.
¿Por qué esto es útil para vos?
- Concientización: Hashcat nos recuerda que las contraseñas débiles son un punto débil en nuestra seguridad digital.
- Pruebas de seguridad: Los expertos en ciberseguridad utilizan herramientas como Hashcat para identificar vulnerabilidades en sistemas y fortalecer la protección.
- Mejora personal: Podés utilizar Hashcat (de manera ética) para evaluar la fortaleza de tus propias
contraseñas y tomar medidas para mejorarlas.
Recuerda:
- No uses Hashcat para intentar descifrar las contraseñas de otros sin su consentimiento, esto es ilegal.
- Utiliza contraseñas largas, complejas y únicas para cada cuenta.
- Activa la autenticación de dos factores para añadir una capa adicional de seguridad.
¿Cómo funciona Hashcat?
¡Hashcat utiliza fuerza bruta usando todo el potencial de la GPU!
Hashcat, pese a su potencia para descifrar contraseñas a través de tarjetas gráficas capaces de procesar cientos de miles por segundo, enfrenta un límite: el espacio de almacenamiento. Aunque se pueda probar una gran cantidad de combinaciones, no siempre es posible almacenar todas las posibles contraseñas.
Aquí es donde Hashcat destaca: permite generar contraseñas en tiempo real según un patrón especificado por el usuario. Esto significa que podemos explotar al máximo la capacidad de la herramienta sin depender de diccionarios o ocupar espacio valioso en disco duro.
Para comprender cómo funciona Hashcat, analicemos un ejemplo práctico. Imaginemos un ataque de fuerza bruta contra un archivo hccapx (un registro de handshake Wi-Fi). Utilizaremos una configuración que prueba contraseñas combinando letras mayúsculas y minúsculas con números, desde 1 hasta 10 caracteres de longitud.
Este ejemplo nos permitirá explorar la sintaxis de Hashcat paso a paso, modificándola para adaptarla a diferentes escenarios y necesidades.
hashcat -m 2500 fichero.hccapx -a 3 ?1?1?1?1?1?1?1?1?1?1 -1 ?l?d?u --increment
Vamos a desglosarlo:
El parámetro -m especifica el tipo de hash que se está tratando. En nuestro ejemplo, estamos analizando un handshake WPA2 en formato hccapx, para lo cual se utiliza el número 2500. Este valor corresponde a una categoría específica de hashes con sus propias características y algoritmos.
El parámetro -a define el modo de ataque a utilizar. En nuestro caso, se utiliza el modo 3, donde Hashcat genera las contraseñas en lugar de usar una wordlist o diccionario predefinido.
Existen diferentes modos de ataque:
0: Clásico. Prueba las contraseñas de una wordlist o diccionario.
1: Combinación. Combina y prueba dos diccionarios simultáneamente.
3: Generación automática. Hashcat genera las contraseñas según un patrón especificado por el usuario.
4: Híbrido. Combina una máscara con un diccionario.
La secuencia de “?” (por ejemplo, “?1?1?1“) representa los caracteres dentro del patrón de contraseña. Cada “?” puede ser sustituido por un símbolo diferente según el tipo de carácter que deseemos usar.
Por ejemplo:
- “?1” indica un carácter cualquiera.
- “?2” se utiliza para especificar un patrón específico con “-2“.
Se pueden utilizar hasta 4 diferentes tipos de patrones, representados por “?1“, “?2“, “?3” y “?4“, dependiendo del nivel de complejidad que requiera la contraseña.
Para una contraseña de 12 caracteres, se usaría una secuencia de 12 “?1“, o bien, se podrían combinar diferentes patrones según el diseño deseado.
-1 ?l?d?u: Aquí se indica el tipo de caracteres que son usados. Estamos trabajando con letras mayúsculas (?u), letras minúsculas (?l) y números (?d). Aquí todos los disponibles:
?l = abcdefghijklmnopqrstuvwxyz
?u = ABCDEFGHIJKLMNOPQRSTUVWXYZ
?d = 0123456789
?s = «espacio»!”#$%&'()*+,-./:;<=>?@[]^_`{|}~
?a = ?l?u?d?s
?b = 0x00 – 0xff
También podríamos construir el patrón de esta manera:
RED?d?d?d
Esto probaría contraseñas como las siguientes: “RED123“, “RED456“, etc.
Con ?d especificamos que queremos que pruebe números, pero también podemos usar el resto, o combinar varios “?lud“.
Otra opción de “-1“, “-2“, “-3” y “-4” es que podemos definir los carácteres que queramos, por ejemplo, si buscamos una contraseña de carácteres hexadecimales podemos poner esto: “-1 0123456789ABCDEF“.
El parámetro --increment indica que Hashcat probará contraseñas incrementando su longitud gradualmente, desde un mínimo de 1 carácter hasta el máximo especificado (en este caso, 10).
Empezaría probando contraseñas de 1 carácter, luego de 2 caracteres, y así sucesivamente hasta llegar a contraseñas de 10 caracteres.
Tres alternativas para fortalecer tu seguridad:
Adiós a las contraseñas débiles.
Autenticación de dos factores (2FA): Esta opción requiere un segundo factor de verificación además de tu contraseña. Imagina que recibes una notificación en tu móvil o un código único al intentar acceder a una cuenta; solo con ambos elementos podrás entrar. ¡Así se dificulta el acceso sin tu dispositivo personal!
Gestores de contraseñas: Son herramientas que almacenan y gestionan tus contraseñas de forma segura, generando contraseñas únicas y complejas para cada cuenta. Olvídate del estrés de recordarlas todas, estas herramientas te ayudan a usar contraseñas fuertes sin tener que memorizarlas. ¡Y reducen el riesgo de filtraciones al evitar la reutilización!
Autentificación biométrica: Olvidate las contraseñas y utiliza características únicas como tu huella
dactilar o reconocimiento facial para acceder a tus cuentas y dispositivos. Esta opción ofrece una capa adicional de seguridad al evitar compartir información sensible como contraseñas.
Mientras tanto en Google…
Google está invirtiendo mucho en tecnologías que mejoran la seguridad sin depender únicamente de las contraseñas.
Aunque las contraseñas aún son importantes, Google busca alternativas más robustas:
1. Autenticación de dos factores (2FA): Ya es una norma para cuentas Google y se fomenta ampliamente.
2. Claves de seguridad: Son dispositivos físicos que generan códigos únicos para iniciar sesión, ofreciendo mayor protección que las contraseñas tradicionales.
3. Autentificación biométrica: Google ya utiliza reconocimiento facial en algunos dispositivos Android para desbloquearlos y autenticarse. Esto podría extenderse a otras áreas como el inicio de sesión en cuentas.
4. “Passkeys”: Es un nuevo estándar impulsado por la industria, que permite iniciar sesión con tus claves privadas almacenadas en tu dispositivo, sin necesidad de escribir contraseñas o usar 2FA tradicionalmente. Google está adoptando este estándar activamente.
¿Se abandonarán las contraseñas?
No es probable que las contraseñas desaparezcan completamente a corto plazo. Pero se irán transformando y perdiendo importancia a medida que estas tecnologías más seguras ganen terreno.
Es importante recordar:
Ser consciente de las estafas y phishing es fundamental para protegerse.
Google sigue recomendando contraseñas fuertes, especialmente para cuentas sensibles.
Mantener el software actualizado en todos tus dispositivos es crucial para aprovechar las últimas medidas de seguridad.
Conclusiones
En resumen, proteger tu información no es solo cosa de usar una contraseña fuerte. Explorar alternativas como la autenticación de dos factores, los gestores de contraseñas y la autentificación biométrica te brinda herramientas potentes para fortalecer tu seguridad digital y evitar caer en estafas.
¡Navega con confianza, sabiendo que tus datos están protegidos!
FIN DEL INFORME
🢃 Pulse para volver a la biblioteca de contenidos. 🢃